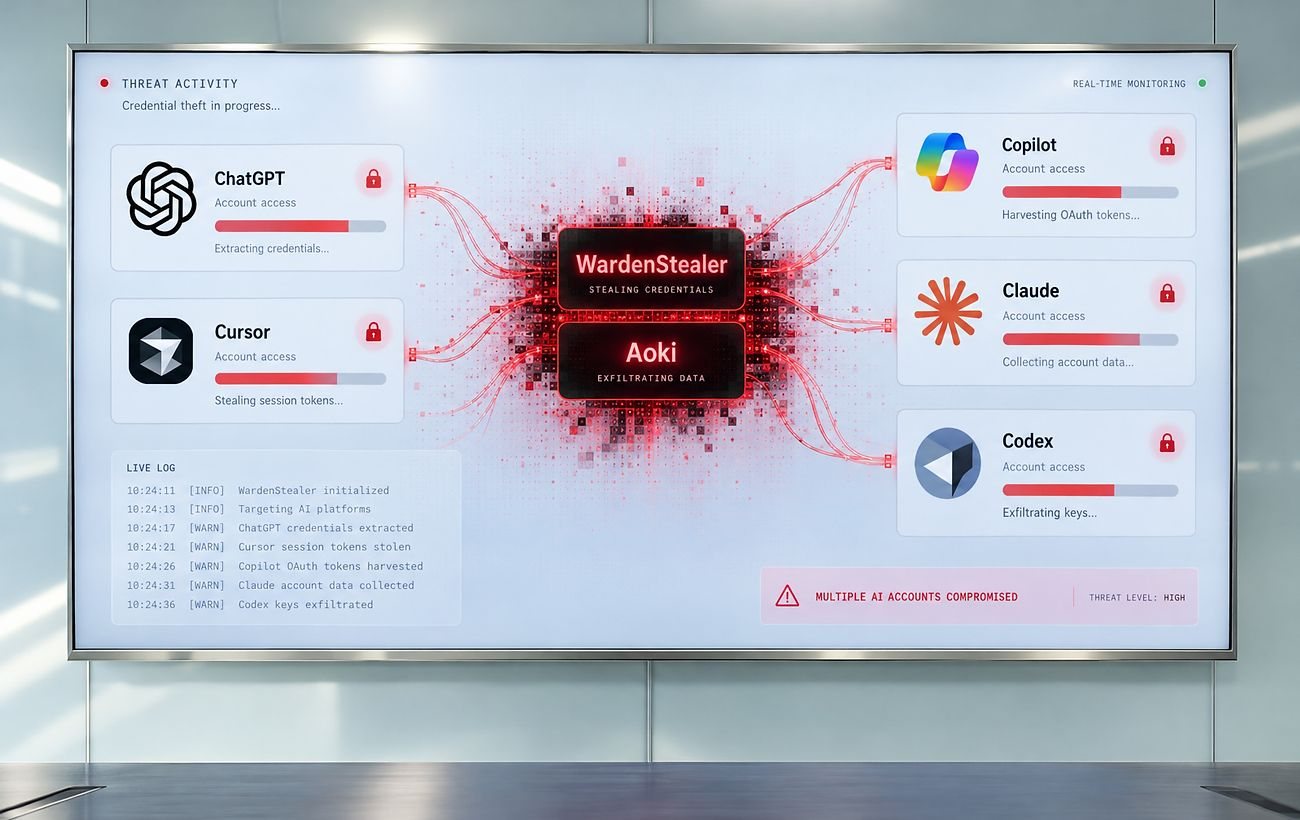
Хакери навчилися викрадати не паролі, а вже готові сесії входу в популярні сервіси штучного інтелекту. Такі атаки дозволяють отримати доступ до облікових записів ChatGPT, Claude, Copilot, Codex, Cursor та десктопних застосунків Claude Code, оминаючи навіть двофакторну автентифікацію. Для цього використовують шкідливе програмне забезпечення, яке копіює збережені файли авторизації з комп’ютера жертви.
Серед відомих інструментів — шкідлива програма WardenStealer, написана мовою Rust для Windows. Її продають за передплатою, тобто фактично як сервіс для інших зловмисників, які можуть орендувати його для власних атак. Окрім неї, фахівці виявили програму Aoki, написану мовою Go, яку вперше зафіксували у жовтні 2026 року. Вона сортує викрадені cookie-файли та налаштування до окремої папки з назвою «AISessions», що полегшує подальше використання даних. За даними компанії SpyCloud, WardenStealer з серпня 2026 року заразив понад 130 тисяч пристроїв. Масштаб цих цифр показує, що проблема не є поодинокою, а стосується великої кількості користувачів.
Особливість таких атак у тому, що вони не потребують уразливостей у самих моделях штучного інтелекту. Зловмисникам не треба зламувати ні сервери, ні алгоритми компаній-розробників: достатньо скопіювати файли авторизації з комп’ютера, і це дає змогу увійти в акаунт від імені користувача. Саме тому навіть надійний пароль і двофакторна автентифікація не завжди рятують, адже система вже вважає сесію підтвердженою. Основною мішенню стали розробники та люди, які активно користуються ШІ-інструментами. У них зазвичай є платні підписки, а також доступ до робочих проєктів, коду та внутрішніх сервісів, тож їхні облікові записи мають високу цінність для атакувальників.
Викрадений доступ потім продають у даркнеті. Там пропонують, зокрема, платні підписки на ШІ-сервіси та кредити для їх використання зі знижкою. Схему називають «LLMjacking», тобто незаконне використання чужих оплачуваних ресурсів великих мовних моделей. Для власника акаунта це означає, що хтось інший витрачає його кошти та квоти. За оцінками компанії Sysdig, у найгіршому разі через викрадений доступ до Claude збитки можуть перевищувати 46 тисяч доларів на добу. Така сума показує, що зловживання може обернутися значними фінансовими втратами навіть за короткий час, поки інцидент не виявлено.
Втрати не обмежуються грошима. Через скомпрометований акаунт зловмисники можуть отримати доступ до вихідного коду, внутрішніх систем і конфіденційних даних компанії, у якій працює жертва. Для бізнесу це ризик витоку комерційної інформації та порушення роботи, а для окремої людини — ризик втрати контролю над власними робочими та особистими даними. Саме тому такі інциденти становлять загрозу не лише для окремих користувачів, а й для організацій, які використовують ШІ-інструменти у повсякденній роботі.
Фахівці радять насамперед перевірити пристрої розробників на наявність шкідливого програмного забезпечення, завершити активні сесії в ШІ-сервісах і змінити ключі доступу. Завершення сесій дає змогу позбавити зловмисників уже викрадених файлів авторизації, а заміна ключів не дозволяє використовувати старі дані. Окремо у звітах зазначається інша загроза: хакери, пов’язані з Росією, атакували користувачів iPhone і Android через скомпрометовані сайти. Переважно постраждали громадяни України. Для такої атаки не потрібна дія користувача, якщо на телефоні не встановлені оновлення безпеки. У разі успіху зловмисники могли викрасти паролі та повідомлення з таких телефонів, тому регулярне оновлення системи залишається одним із базових захистів.
Джерело: rbc.ua
5