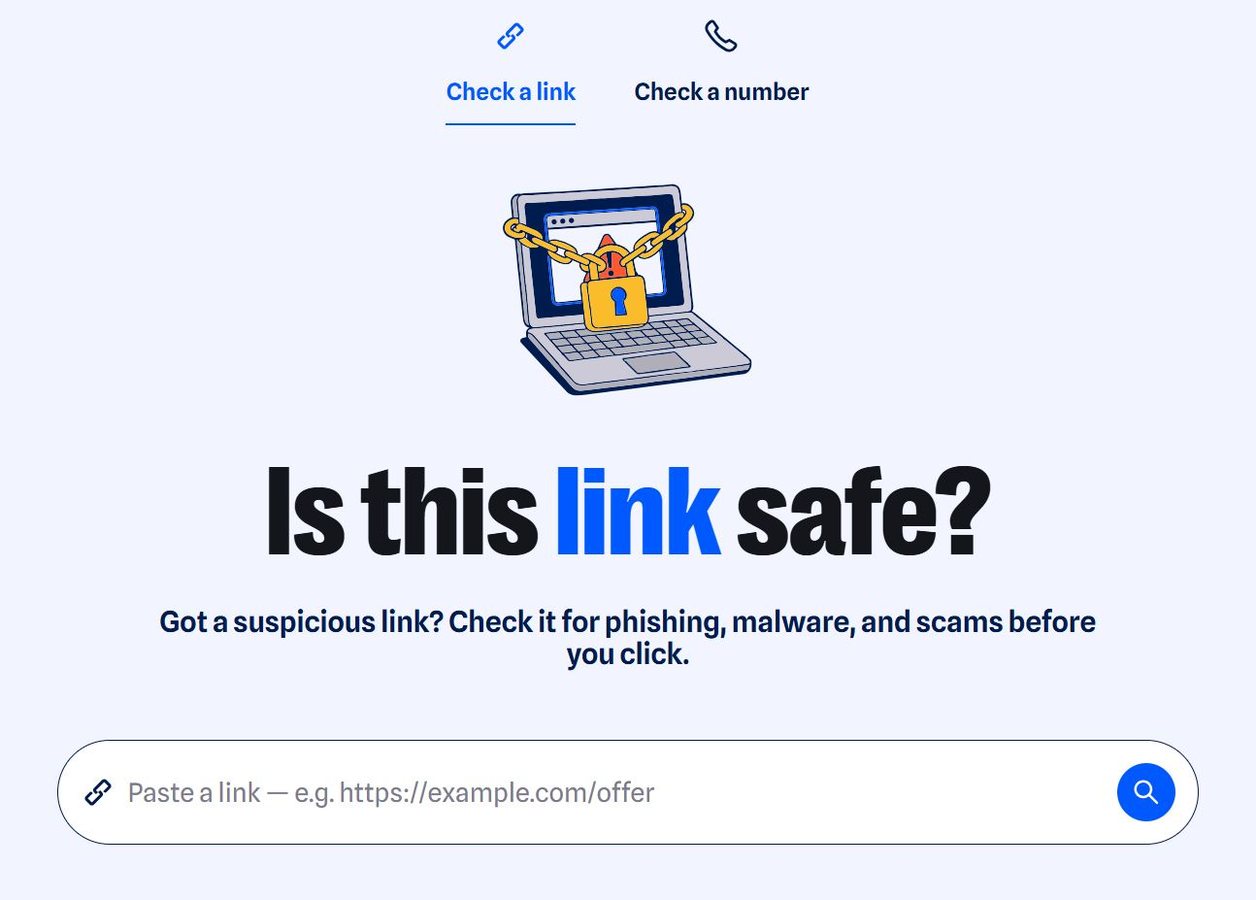
Американська компанія Malwarebytes відкрила доступ до спеціалізованого вебсайту, який дозволяє користувачам перевіряти рівень ризику підозрілих гіперпосилань. Інструмент запрацював 5 жовтня і розрахований на масового користувача, який потребує швидкої верифікації адрес без глибокого технічного аналізу.
Система функціонує просто: достатньо ввести повну адресу в окреме поле та натиснути піктограму пошуку. Після цього автоматично запускається сканування через наявну базу даних загроз. Механізм дозволяє ідентифікувати сторінки для фішингових атак, сайти зі шкідливим програмним кодом, нещодавно зареєстровані домени та складні ланцюги автоматичного перенаправлення користувачів на інші ресурси.
Після завершення аналізу сервіс надає висновок, який класифікує посилання за трьома категоріями: безпечне, небезпечне або невідоме. Додатково система відображає графічне зображення сторінки, на яку веде запит, та надає розгорнутий текстовий опис причин присвоєння певного статусу. Розробники також включили до інтерфейсу рекомендації щодо подальших дій для забезпечення цифрової безпеки при роботі з конкретними інтернет-ресурсами, які можуть надходити через електронну пошту, текстові повідомлення, месенджери чи соціальні мережі.
Інструмент є повністю безкоштовним. Він не потребує проходження процедури реєстрації, встановлення додаткового програмного забезпечення чи оплати послуг. Відсутність додаткових кроків авторизації дозволяє проводити перевірку оперативно, що мінімізує час перебування користувача у стані невизначеності перед переходом за посиланням.
Особливо корисним вебресурс є для перевірки скорочених посилань, у яких приховано реальну цільову адресу призначення. Принциповим аспектом роботи системи є аналіз метаданих, що дозволяє виявляти приховані загрози, які не помітні під час візуального перегляду посилання. Швидкість отримання відповіді від алгоритму базується на архітектурі обробки запитів, яка дозволяє обробляти інформацію в режимі реального часу.
Точність та актуальність результатів безпосередньо залежать від своєчасності оновлення серверної бази даних Malwarebytes та швидкості внесення до неї інформації про нові схеми шахрайства. Станом на жовтень поточного року компанія не обмежує кількість запитів, що можуть бути здійснені з однієї IP-адреси, проте залишає за собою право впровадження технічних обмежень для запобігання надмірному навантаженню на серверну інфраструктуру ресурсу.
Незважаючи на використання автоматизованих систем перевірки, розробники наголошують на необхідності збереження пильності при роботі з посиланнями від невідомих джерел. Навіть при отриманні позитивного результату сканування рекомендується враховувати контекст отримання повідомлення, оскільки жодна система безпеки не може гарантувати абсолютний захист від усіх видів кіберзагроз, що постійно еволюціонують у глобальному мережевому середовищі.
3