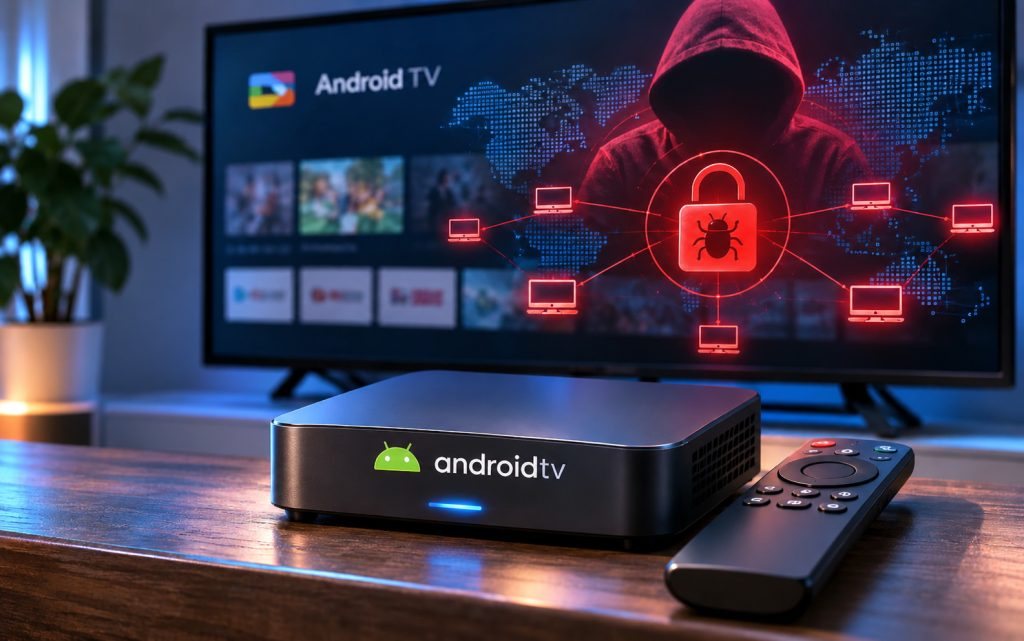
Google разом із партнерами ліквідувала ботнет XCPE, до якого кіберзлочинці залучили понад 1,3 млн телевізійних приставок на базі Android. Шкідливе програмне забезпечення було вбудоване в прошивки пристроїв виробника Videostrong Technology і дозволяло встановлювати додаткові модулі без відома власників. Компанія також заблокувала сервери управління ботнетом і заборонила виробнику випускати сертифіковані Android-пристрої.
За даними Google Threat Intelligence, кампанія мала комерційну мету. Videostrong працювала як виробник обладнання та розробник пристроїв для інших брендів, а також продавала стороннім угрупованням доступ до заражених приставок. Через прихований бекдор ці групи могли завантажувати власні шкідливі модулі та використовувати ресурси пристроїв для різних незаконних операцій.
Шкідливе ПЗ використовували для рекламного шахрайства, викрадення даних і перетворення пристроїв на вузли резидентних проксі-мереж. У такому разі інтернет-трафік сторонніх клієнтів проходив через домашні IP-адреси власників заражених приставок, які могли навіть не підозрювати про використання свого обладнання. Бекдор також дозволяв завантажувати додаткові програми, виконувати команди на пристроях і отримувати інформацію про них.
Google зафіксувала випадки, коли оператори робили знімки екрана, імітували натискання клавіш, збирали дані про встановлені програми та системні журнали, а також виконували команди з підвищеними привілеями. За оцінкою експертів, шкідливе програмне забезпечення використовували протягом кількох років. Розробники змінювали архітектуру та методи маскування, щоб ускладнити виявлення й аналіз. Зокрема, бекдор міг завантажувати додаткові компоненти після першого запуску пристрою, обходячи частину перевірок, які проходять сертифіковані Android-пристрої.
Для припинення роботи ботнету Google подала судові позови, спрямовані на блокування доменів і серверів, які Videostrong використовувала для управління зараженими пристроями та поширення шкідливих модулів. Компанія також домоглася блокування серверів управління, пов’язаних із понад десятком сімейств шкідливого ПЗ. Крім того, Google заборонила Videostrong, її майбутнім дочірнім структурам і афілійованим компаніям виробляти та продавати сертифіковані Android-пристрої, а також постачати програмне забезпечення іншим виробникам сертифікованого обладнання.
Блокування інфраструктури управління має позбавити доступу щонайменше 10 млн інших потенційно скомпрометованих пристроїв. Це пов’язано з тим, що оператори шкідливих модулів використовували й інші канали поширення, не обмежуючись ботнетом XCPE. У розслідуванні Google співпрацювала з Національним поліцейським агентством Японії та низкою компаній, що спеціалізуються на кібербезпеці.
Однією з проблем стало те, що шкідливе ПЗ було вбудоване безпосередньо в прошивки пристроїв. За словами Google, Videostrong застосовувала методи маскування, які дозволяли завантажувати шкідливий код уже після першого запуску обладнання. Це допомагало обходити частину перевірок сумісності та безпеки. Google визнала необхідність удосконалити процедури перевірки прошивок сертифікованих Android TV-пристроїв і повідомила про відповідні зміни. Компанія наголосила, що навмисне зараження пристроїв виробником є серйозним порушенням довіри користувачів.
Серед потенційно постраждалих пристроїв особливу увагу привернули моделі бренду Mecool. Водночас конкретний перелік пристроїв залежить від моделі та прошивки, тому сам факт використання Android TV або Google TV не означає, що приставка заражена.
Google заявляє, що блокування серверів управління має припинити зв’язок заражених пристроїв із операторами ботнету. Однак ця операція не означає, що всі шкідливі компоненти автоматично видалено з кожної приставки. Власникам пристроїв невідомого походження або моделей із сумнівною підтримкою варто перевірити наявність оновлень прошивки та розглянути можливість переходу на пристрій від виробника, який регулярно випускає оновлення безпеки.
Джерело: highload.tech
7